Windows 11画图工具曝出高危“零点击”漏洞 开启自动更新也可能尚未安装安全补丁
微软Windows 11自带的画图工具(Microsoft Paint)近日被发现存在一项严重安全漏洞。攻击者在特定条件下,只需向受影响设备发送经过特殊构造的网络数据包,就可能在用户毫无察觉、甚至不需要点击任何文件或链接的情况下,远程执行恶意代码。更令人困惑的是,微软虽然已经发布了修复补丁,但部分用户即使开启了Microsoft Store自动更新,仍然无法获得相应更新。
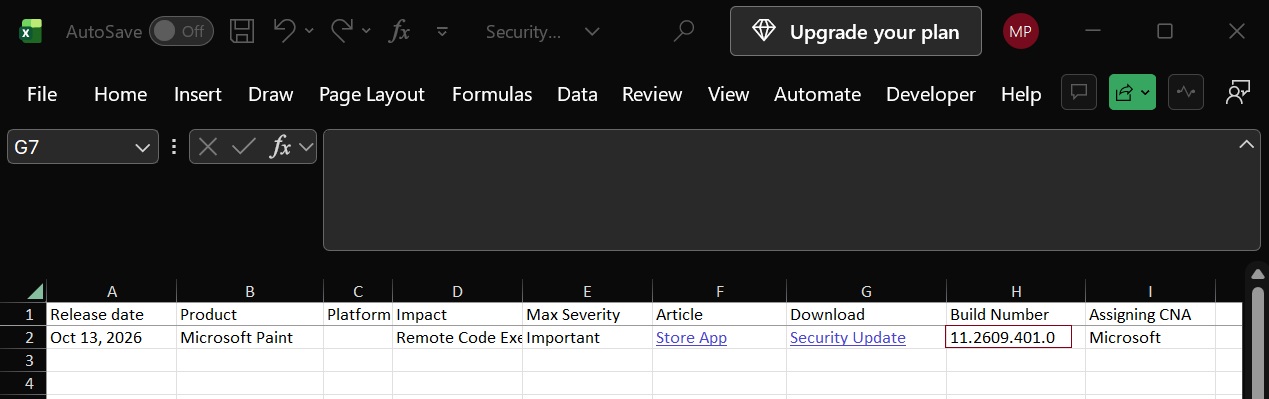
这项漏洞的编号为CVE-2026-83844,微软于2026年10月13日正式披露,严重程度评分为8.1分(满分10分),被列为“重要”级别。虽然尚未达到微软最高级别的“严重”评级,但其潜在影响仍然不容忽视。
根据微软公布的安全公告,该漏洞属于越界读取(Out-of-bounds Read)问题,即程序尝试读取超出预定内存区域的数据。在特定情况下,攻击者可以利用这一缺陷实现远程代码执行,从而在受影响的计算机上运行自行编写的代码。
微软对攻击方式的描述是,未经身份验证的攻击者可以通过网络向受影响的服务发送经过特殊构造的数据包,触发漏洞。这意味着攻击者不一定需要诱骗用户打开恶意文件,也不必等待用户主动执行某项操作,因此被媒体称为“零点击”漏洞。
不过,微软同时指出,该漏洞实际利用起来存在一定难度。截至Windows Latest报道发布时,尚未发现该漏洞已经在现实攻击活动中被利用的报告。因此,虽然用户应当尽快确认补丁状态,但没有必要因此过度恐慌。
真正令人担忧的是补丁分发环节出现了异常。
微软在10月13日披露漏洞的同时,已经通过Microsoft Store推送了修复版本。根据微软自己的支持文档,画图工具升级至11.2609.401.0或更高版本后,才算完成漏洞修复。
然而,Windows Latest编辑在开启Microsoft Store自动更新的情况下检查系统,仍然没有发现画图工具的可用更新。进一步进入画图工具设置页面查看版本信息后,发现当前安装的版本仍然是11.2603.251.0,明显低于微软规定的安全版本。
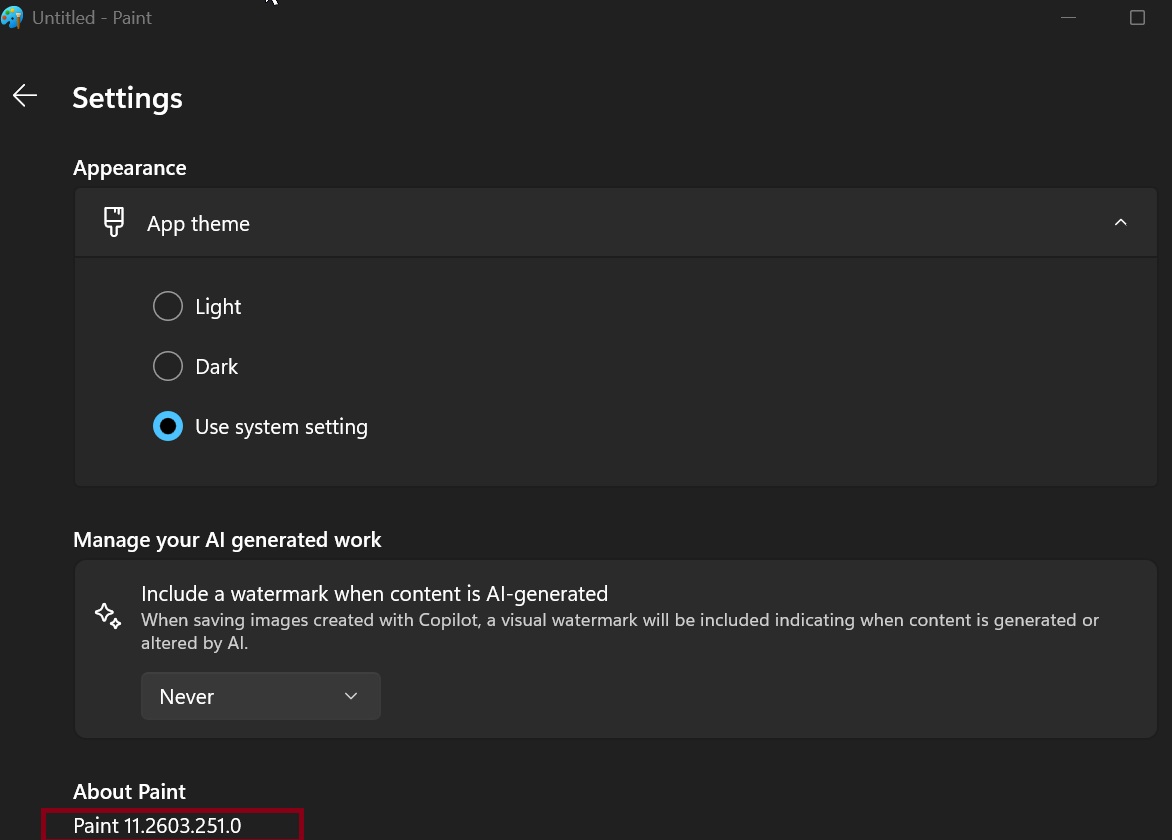
这意味着,即使用户已经开启应用自动更新,也不能据此认定画图工具已经安装安全补丁。
类似问题并非个别现象。报道指出,其他用户也在当天反映无法通过Microsoft Store获取画图工具更新。一些IT管理员甚至尝试使用第三方工具下载应用的MSIX安装包,仍然没有找到微软所称的修复版本。
目前尚不清楚问题究竟出在哪里。一种可能是Microsoft Store的更新分发机制出现故障,导致修复版本没有正常显示;另一种可能是微软安全公告中标注的修复版本号存在错误,甚至可能记录了一个实际上尚未向用户提供的版本。
微软此前在2026年10月发布的Windows安全更新中,已经修复了超过1000项安全问题,但安装这些系统更新并不意味着画图工具漏洞也会自动得到修复。原因在于,Paint属于通过Microsoft Store独立维护和更新的应用程序,其更新机制与Windows操作系统本身并不完全相同。
对于希望确认自己是否受到影响的用户,可以通过Windows PowerShell检查画图工具的实际版本。
打开PowerShell,执行以下命令:
Get-AppxPackage -Name Microsoft.Paint | Select-Object Name, Version
如果显示的版本号为11.2609.401.0或更高版本,根据微软的安全文档,该设备已经安装修复补丁。低于这一版本的安装则仍被视为存在漏洞。
即使Microsoft Store目前只提供了版本号低于微软公告所列安全版本的更新,用户仍应安装能够获取到的最新画图工具版本。不过,在微软进一步澄清版本号和更新分发问题之前,不能仅凭应用商店显示没有可用更新,就判断系统已经安全。
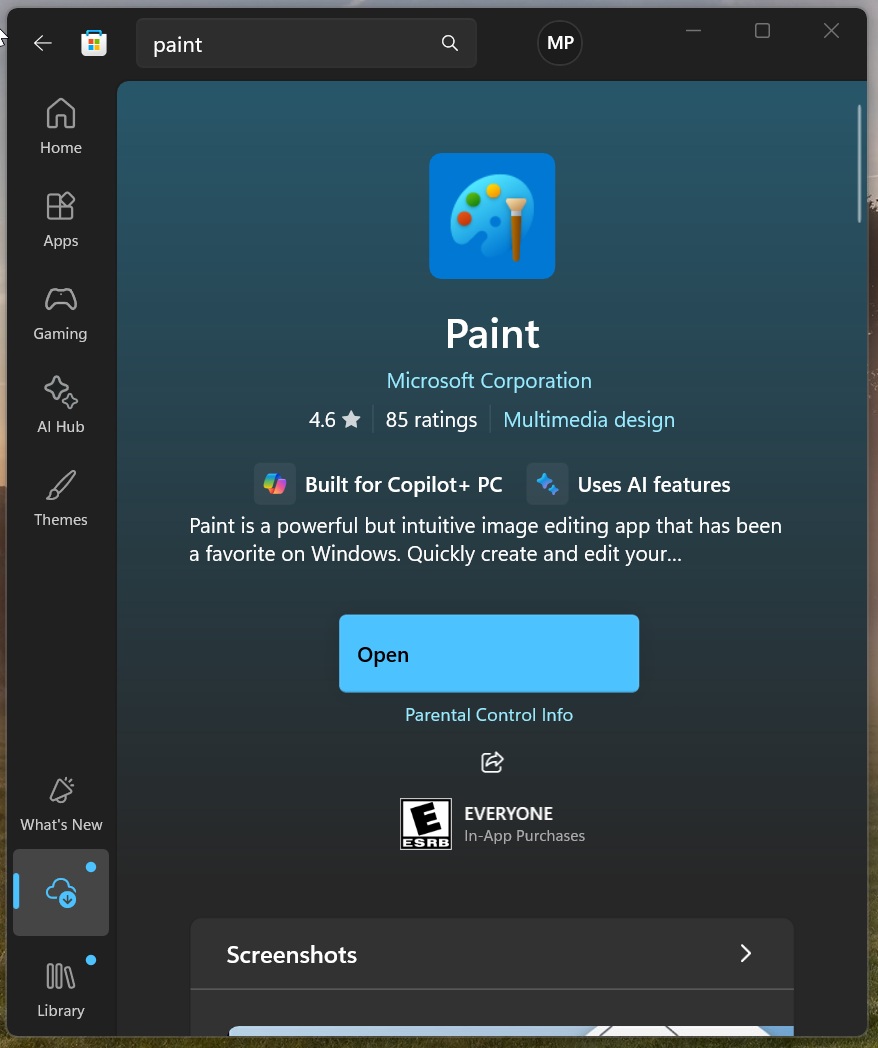
此次事件也再次暴露出Windows应用更新体系中的一个现实问题:操作系统本身保持最新,并不意味着所有内置应用都已经完成安全更新。对于通过Microsoft Store独立维护的应用,用户仍需要关注其自身版本和补丁状态。
画图工具虽然只是Windows中的一款基础应用,但它仍然可能成为攻击者利用的入口。此次漏洞尤其值得关注之处,不仅在于其远程代码执行能力,还在于微软已经宣布提供修复方案,却有用户无法通过正常更新渠道获得补丁。