Google安全研究员发现Windows UAC里非常蠢的绕过漏洞 怀疑是AI编码的产物
摘要:
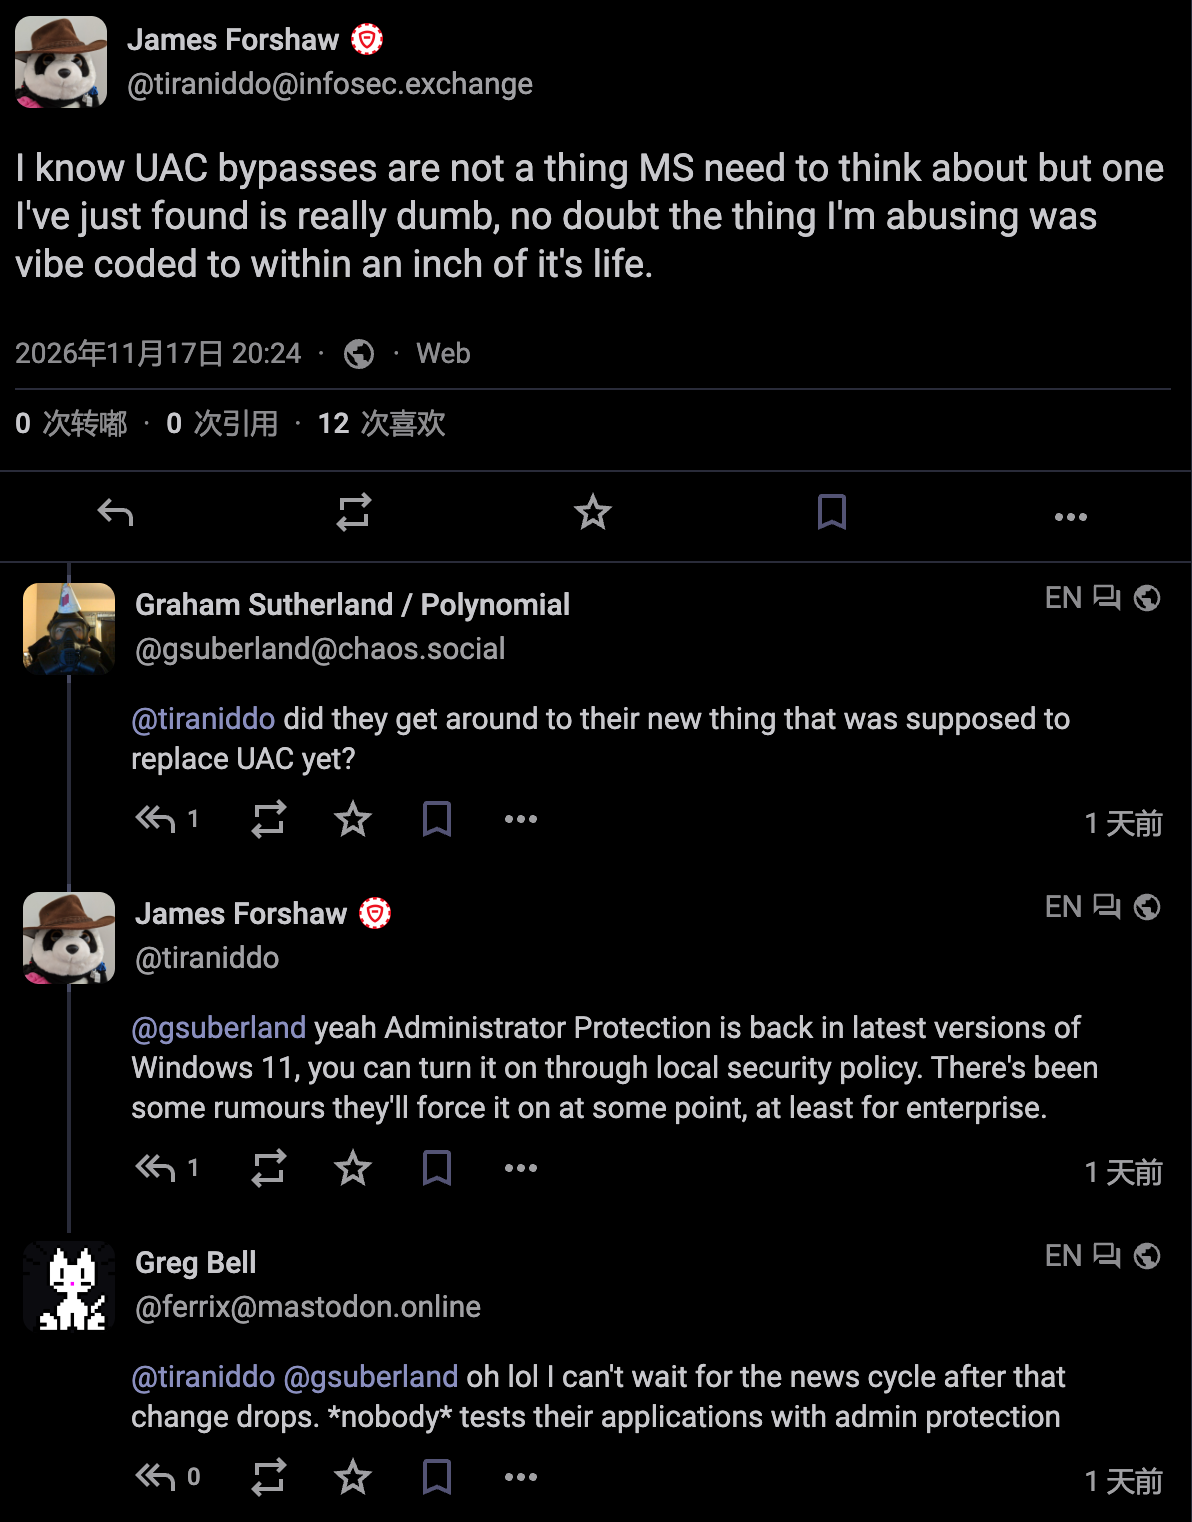
Google安全研究员詹姆斯福肖日前在社交媒体上吐槽微软的安全漏洞,福肖称自己发现某个蠢得离谱的 UAC 用户账户控制绕过方式,福肖讽刺遭到利用的组件像是 AI 编码的产物。不过福肖目前并未公布具体受影响的组件、漏洞利用方式和具体受影响的版本。
UAC 用户账户控制属于 Windows 系统控制管理员权限的传统机制,管理员账户登录系统后,日常应用通常先使用受限令牌运行。当需要安装软件、修改系统文件或更改重要设置时,系统再显示确认窗口由用户确认并授予完整权限。
UAC 绕过可以让已经在本地管理员账户中运行的恶意程序跳过弹窗确认环节直接获取完整管理员令牌。攻击者随后可以借此修改系统文件和注册表、关闭安全功能或安装需要更高权限运行的恶意组件。
微软将 UAC 机制定义为纵深防御功能,而不是必须隔离不同权限的安全边界。按照微软的安全服务标准,单独绕过 UAC 默认不满足安全更新或漏洞奖金的处理条件。
微软仍然可能在后续版本中修改被滥用的组件,但通常不会为此分配 CVE 编号或发布紧急安全公告,这也是福肖在原始帖子中称微软不需要考虑 UAC 绕过的原因。
相关漏洞已经被微软修复:
虽然没有 CVE 编号和安全公告,不过对于安全研究员反馈的漏洞微软还是会修复的。目前微软已经通过 Administrator Protection 替代传统 UAC 管理员批准模式,该模式可以抵御部分低级的绕过方法。
福肖在 Administrator Protection 预览阶段发现 9 种绕过方法,这些绕过问题都已经在正式版中修复。既然现在漏洞已经修复,估计后续福肖应该也会发布博客详细介绍漏洞原因和概念验证程序。