多家网络安全机构近日发布紧急预警,指出一种名为“ClickFix”的新型社会工程学网络攻击手法正在全球范围内快速蔓延。该攻击手段巧妙绕过了传统的恶意文件下载与邮件附件查杀机制,通过在主流网站上伪造高度逼真的系统错误弹窗,诱导Windows和Mac用户主动打开系统终端并粘贴执行恶意指令,从而实现“让受害者自己黑掉自己设备”的隐蔽入侵。
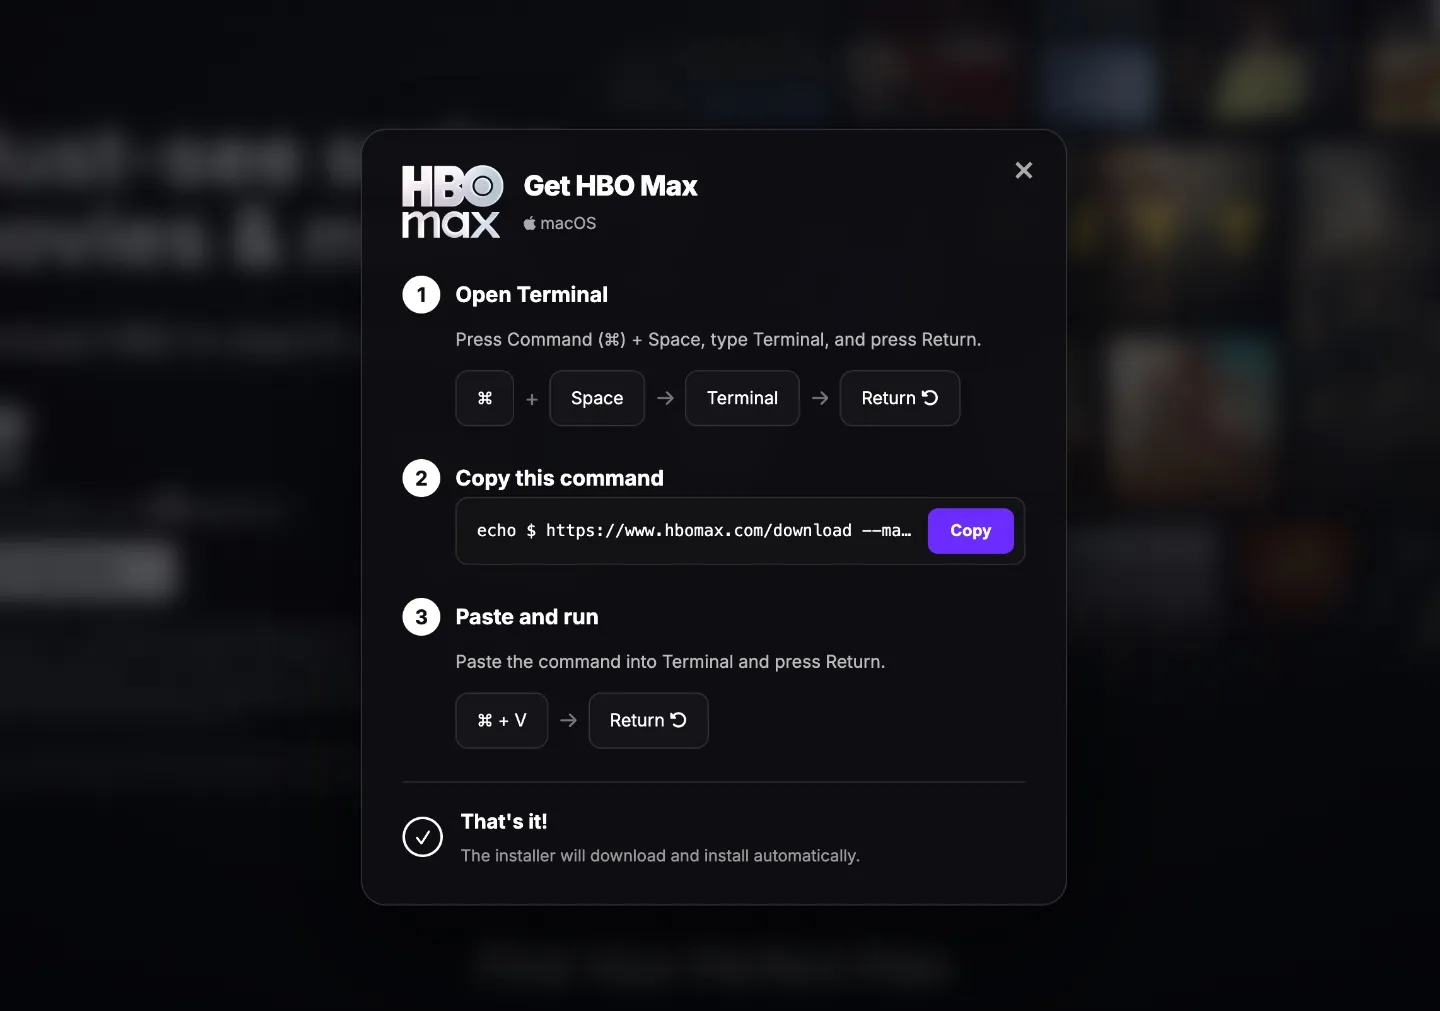
与传统通过欺诈链接直接静默下载病毒文件的方式不同,ClickFix攻击的核心在于利用受害者对常见浏览器错误的信任。攻击者通常先通过入侵正规网站的广告插件或注入恶意脚本,当用户访问这些被篡改的网页时,页面会突然弹出伪造的“Google Chrome已崩溃”、“Cloudflare人机身份验证失败”或“系统DNS解析异常”等虚假提示框。为了营造技术合规的假象,弹窗会声称这是可快速修复的常规问题,并为用户提供一套所谓“一键修复步骤”。
受害者一旦轻信并点击界面上的“复制代码”按钮,剪贴板便会被悄悄写入一段经过重度混淆处理的Base64编码脚本。随后,提示框会一步步指示Windows用户按下“Win + R”键唤起运行窗口并打开PowerShell,或指示Mac用户打开终端(Terminal),将代码直接粘贴并按下回车执行。整个过程中,由于代码是由具备最高权限的用户本人亲手触发,操作系统内建的大多数防病毒软件和默认下载防护策略(如macOS的Gatekeeper或Windows SmartScreen)往往不会将其判定为外部非法下载,进而被彻底绕过。
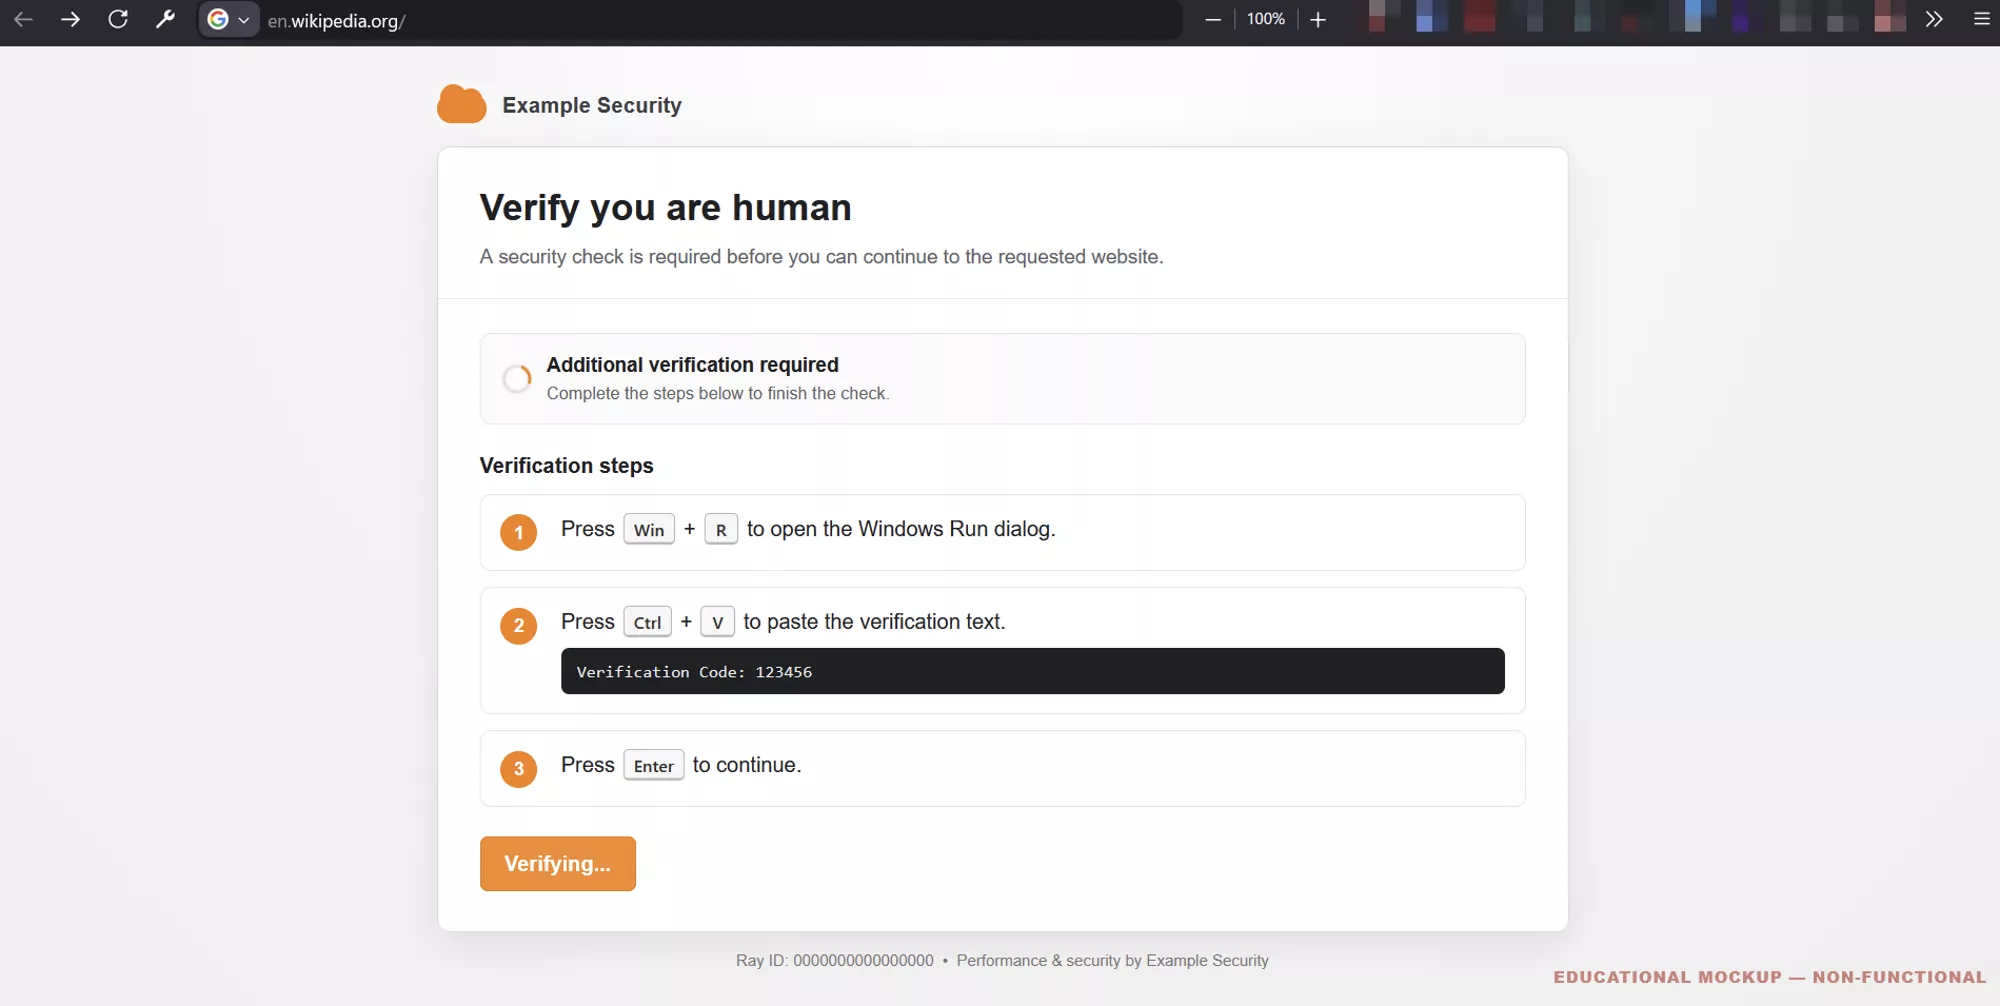
安全研究人员分析指出,一旦这些混淆命令在终端内被执行,系统便会在后台静默连接攻击者控制的远程服务器,迅速下载并部署窃密型木马(Infostealer)。攻击者借此不仅能搜刮浏览器中保存的账户密码、加密货币钱包密钥、跨会话Cookie与双重验证令牌,还能在系统中建立持久化的后门访问权限,甚至进一步向受害者所在的局域网渗透投放勒索软件。更严峻的是,随着跨平台兼容攻击工具的演进,黑客团伙已针对macOS编写了定制化的AppleScript及Shell利用链,使得以往被认为相对安全的Mac生态同样面临严重威胁。
针对这种高度依赖心理操控而非传统漏洞利用的新型威胁,安全专家强调,没有任何正规的科技公司、浏览器开发商或网站验证服务会要求终端用户通过手动打开系统终端或运行窗口来解决网页浏览故障。企业IT管理部门应及时配置终端防护策略以限制非管理员用户的命令行执行权限,个人用户在面对任何声称“复制脚本即可修复网络或浏览器错误”的弹窗时,则应坚决保持警惕并立即关闭网页,切勿盲目在终端内执行来源不明的指令。