GrayKey曝出新功能:警方查扣的iPhone或可长期保持“可取证”状态
苹果近年来不断强化iPhone的数据安全机制,其中一项重要措施是让长时间未解锁的设备自动重启,以便在手机被警方或其他人员查扣后,通过改变设备的加密状态增加数据提取难度。但最新曝光的信息显示,知名手机取证工具GrayKey的开发商Magnet Forensics似乎已经找到了一种绕过这一机制的方法,可以让被查扣的iPhone长期保持在更容易进行数据取证的状态。
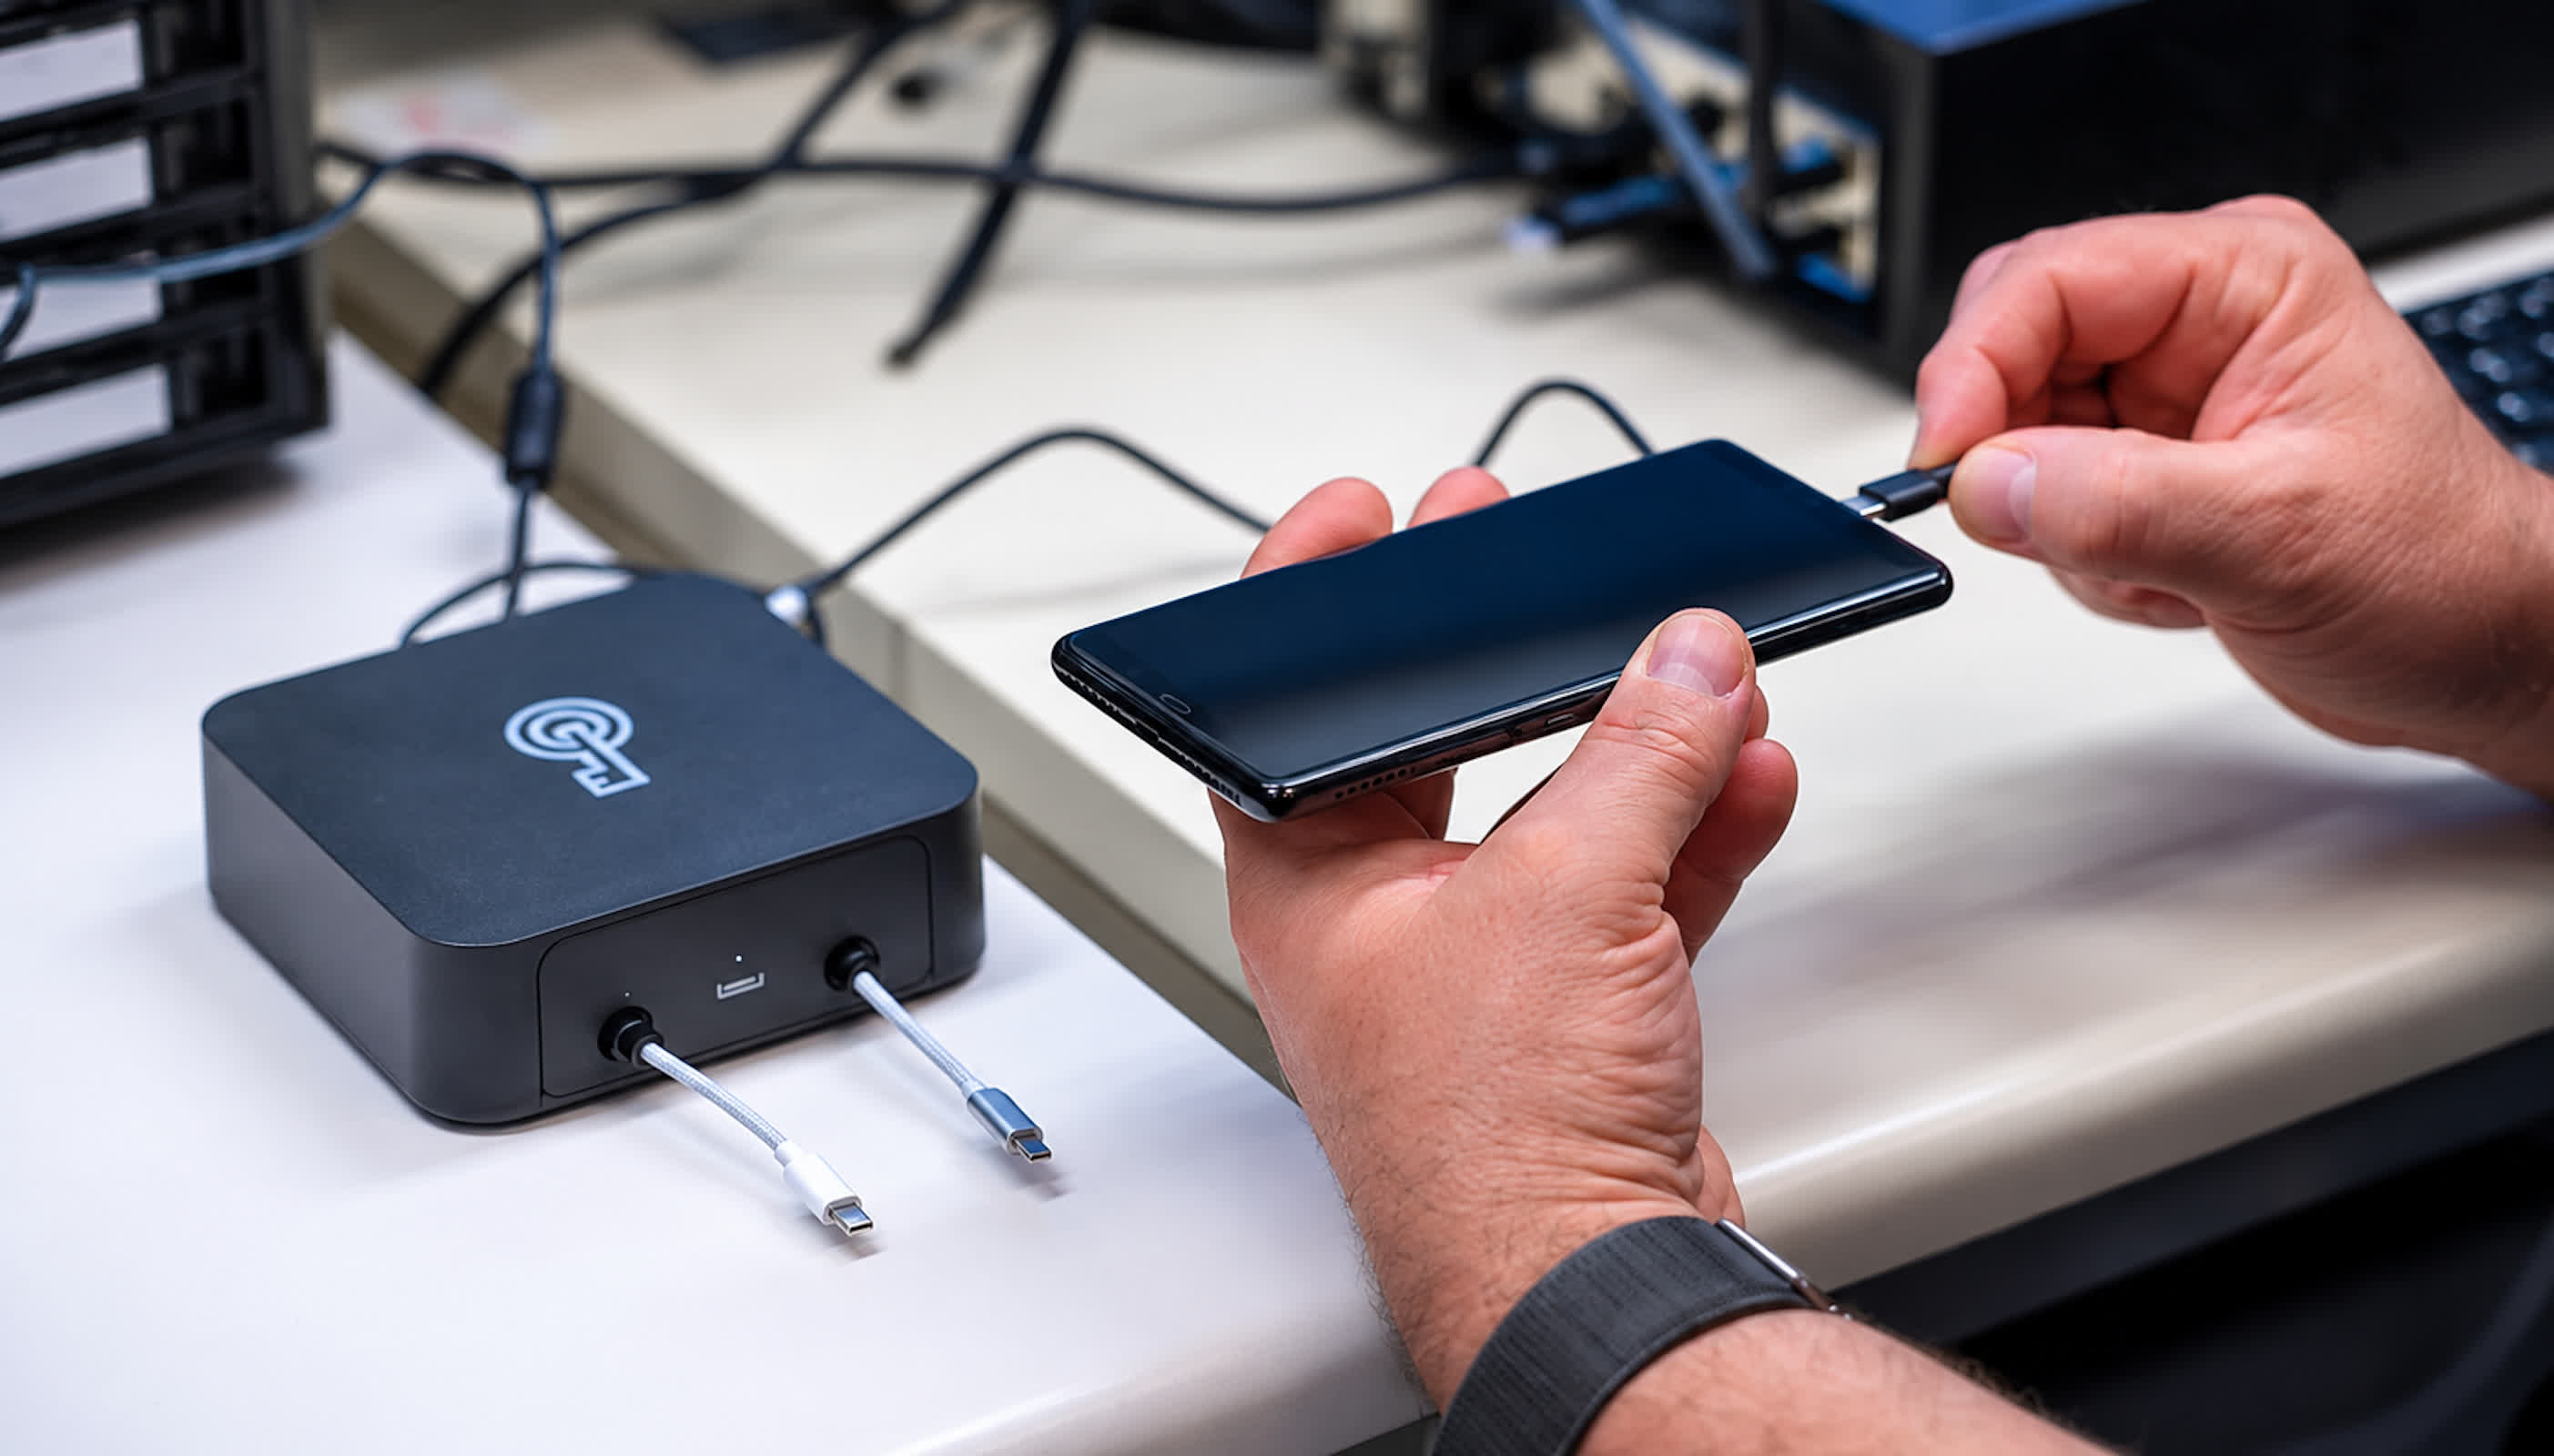
此次消息源于404 Media获得的一段面向执法部门的培训视频。视频似乎制作于2025年初,Magnet Forensics在其中展示了名为GrayKey Preserve的新设备,以及现有GrayKey设备中的Evidence Preservation Mode功能。Magnet员工在视频中将这项功能称为iPhone取证领域的重大变化,并表示它能够解决苹果“非活动重启”机制给执法部门带来的问题。
苹果在2024年发布的iOS 18.1中加入了“非活动重启”(Inactivity Reboot)功能。如果iPhone连续72小时没有被用户解锁,系统会自动重启设备。这并不是普通意义上的定时重启,而是会改变手机所处的安全状态,从而提高设备中数据的保护程度。
理解这一机制,需要先了解iPhone的两个重要安全状态。设备重新启动后,在用户首次输入密码之前处于“首次解锁前”(Before First Unlock,BFU)状态。在这个阶段,部分加密密钥仍然不可用,因此即使执法部门拥有专业取证工具,也更难获取手机中的敏感数据。
当用户输入密码完成首次解锁后,设备进入“首次解锁后”(After First Unlock,AFU)状态。在这一状态下,更多的数据和密钥已经被系统加载,因此部分取证操作会变得容易得多。只要设备一直保持运行并且没有再次进入BFU状态,某些取证工具就有更大的操作空间。
苹果加入72小时自动重启机制的一个现实意义,就是让被查扣的iPhone即使刚刚处于AFU状态,也不会无限期保持这种状态。假设警方查扣了一部iPhone,但需要等待搜查令、运输设备或者排队进行数字取证,72小时后手机自动重启,就可能重新进入BFU状态,从而提高破解难度。
而GrayKey Preserve似乎就是针对这一机制设计的。
根据曝光视频,Magnet Forensics声称,GrayKey Preserve可以在取得初步访问权限后“捕获”iPhone当前的AFU状态。即使之后手机因为正常维护、重新启动或者电量耗尽而重启,原本的AFU状态也不会丢失。
Magnet员工在视频中甚至表示,这意味着设备即使发生重启,已经保存下来的AFU状态仍然可以恢复。换句话说,苹果原本通过72小时自动重启让设备重新进入更加安全的BFU状态的机制,可能因此失去部分效果。
不过,目前外界并不知道GrayKey Preserve究竟是通过什么技术实现这一目标的。曝光视频并没有公开具体的漏洞、攻击方法或者代码,因此不能确定它究竟利用了iOS中的安全漏洞、系统时间机制、数据生命周期管理机制,还是其他尚未公开的技术。
研究iPhone安全的Hasso Plattner Institute研究人员Jiska Classen在看到相关材料后提出了一些可能性。她认为,Magnet可能找到了一种操纵设备时间的方法,例如让系统认为时间没有正常向前推进,从而阻止负责触发自动重启或数据过期的系统任务执行。另一种可能性则是直接阻止某些负责数据生命周期管理的后台任务。
不过这些只是安全研究人员根据视频内容做出的推测,并没有得到Magnet Forensics的确认。因此,目前并不能断定GrayKey Preserve具体利用了哪一个漏洞。
除了72小时自动重启之外,Magnet还声称Evidence Preservation Mode能够阻止一些数据按照iOS正常的生命周期自动删除。
其中包括缓存的位置数据、最近删除的照片以及最近删除的iMessage等。按照曝光视频中的说法,正常情况下这些数据可能会在一定时间后被系统清理,而Evidence Preservation Mode可以让它们长期保持可取证状态。
这意味着GrayKey Preserve的目标并不只是“防止手机重新启动”,而是试图让查扣后的iPhone进入一种长期冻结的取证状态。执法人员可以先保护设备当前的数据状态,然后等待搜查授权或者其他法律程序完成,再决定是否进行实际的数据提取。
为了防止手机继续与外部网络通信,GrayKey Preserve还会在获得初步访问权限后关闭蜂窝网络、Wi-Fi和蓝牙。Magnet表示,即使手机无法正常通过iOS控制中心开启飞行模式或者关闭无线通信,GrayKey也能够在取得初始访问后主动关闭这些无线连接。
这一功能还有一个非常重要的隐私含义:一旦设备被警方取得并进入这种“保护状态”,手机与外部世界的通信能力可能被切断。这样既可以防止数据发生远程变化,也可以降低设备被远程擦除或者其他远程操作影响取证过程的可能性。
需要强调的是,GrayKey并不是普通消费者能够购买的手机解锁软件,而是面向执法部门的专业数字取证工具。Magnet Forensics此前表示,GrayKey已经被全球超过1200个执法机构、40个国家和地区使用。
GrayKey本身长期处于苹果与执法部门之间的“猫鼠游戏”中。苹果不断修补iOS安全漏洞,而取证公司则持续寻找新的漏洞或方法来获取锁定设备中的数据。过去GrayKey曾经能够完整访问某些iPhone,但随着苹果不断更新iOS,其可获取的数据范围也会发生变化。
2024年曝光的资料就显示,GrayKey在当时对运行iOS 18以及iOS 18.0.1的大多数设备只能获得“部分”访问权限,而不同iPhone型号和iOS版本之间的取证能力存在明显差异。苹果后续推出新的安全机制后,取证工具也需要重新寻找突破口。
此次GrayKey Preserve最特殊的地方在于,它似乎并不是简单寻找一种新的方式直接破解iPhone密码,而是试图在设备已经处于AFU状态时,把这一状态“保存”下来。这样一来,警方就不必在手机被查扣后立即完成全部取证工作,而可以先把设备状态固定下来,再等待后续法律程序。
不过,目前并没有公开证据证明这一功能能够对所有iPhone以及所有iOS版本有效。曝光的视频本身看起来也已经制作于2025年初,因此目前尚不清楚这项技术是否已经正式向执法机构广泛提供,也不知道苹果在此后的iOS更新中是否已经修补了相关问题。
同样不能确定的是,GrayKey Preserve究竟需要在什么条件下才能成功工作。如果它必须在设备处于特定状态、特定iOS版本或者已经获得某种程度的初始访问权限时才能使用,那么它与“可以直接破解任意锁定iPhone”之间仍然存在很大区别。
苹果和Magnet Forensics目前都没有针对这段曝光视频公开发表评论。因此,现阶段更准确的说法是,Magnet似乎已经开发出一种针对iPhone“非活动重启”机制的取证保存方案,而不是已经确认可以无限制破解所有现代iPhone。
从安全机制设计的角度来看,这起事件再次体现了苹果与手机取证行业之间持续升级的技术对抗。苹果通过72小时自动重启,让长期处于闲置状态的iPhone主动进入更加安全的BFU状态;而Magnet则试图在重启发生之前保存设备原本的AFU状态。
如果Magnet的相关技术确实能够稳定工作,那么它至少会削弱“72小时自动重启”作为取证防护措施的实际效果。苹果接下来可能需要进一步分析GrayKey Preserve的实现方式,并通过iOS更新阻止其维持或者恢复AFU状态。
不过,即使GrayKey能够绕过这一项安全机制,也不意味着iPhone的完整加密体系已经失效。BFU与AFU只是iPhone数据保护体系中的不同状态,具体能够提取哪些数据仍然取决于设备型号、iOS版本、是否存在可利用漏洞、密码复杂度以及GrayKey当前支持的取证能力。
因此,这次曝光真正值得关注的并不是“警方已经能够破解所有iPhone”,而是苹果专门设计用来拖延和限制数字取证的72小时自动重启机制,似乎已经再次进入了与专业取证工具厂商的技术攻防循环之中。