AI代理能力增强带来新的隐私安全风险 苹果收紧macOS“完全磁盘访问”权限
苹果近日宣布将进一步收紧macOS中的“完全磁盘访问”(Full Disk Access)权限控制,并计划增加新的安全机制,以降低AI代理获得大范围系统数据访问权限后可能产生的隐私风险。
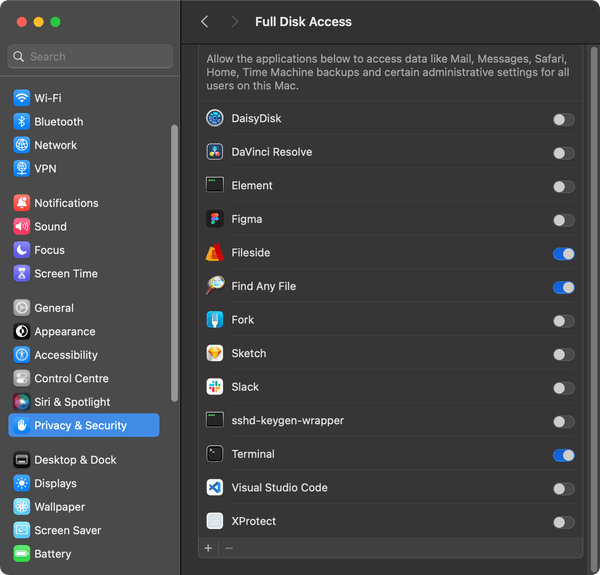
苹果表示,“完全磁盘访问”最初主要是为了让备份等软件能够正常工作,但随着能够自主操作电脑的AI代理越来越普及,这一权限所带来的风险正在明显上升。苹果认为,当AI代理获得这种级别的系统访问能力后,其潜在影响已经不同于传统应用,因此用户必须更加明确地知道自己究竟授予了应用什么权限。
macOS目前已经允许用户在系统设置的“隐私与安全性”中手动授予应用“完全磁盘访问”权限。获得这一权限后,应用可以访问用户电脑中的大量敏感数据,包括文件、邮件、信息以及浏览历史等内容。苹果长期以来一直要求这类权限必须经过用户主动授权。
问题在于,传统应用与新一代AI代理对这些权限的使用方式存在明显差异。AI代理不仅能够读取文件,还可以根据用户指令自主执行一系列操作。当它同时获得文件、消息、邮件等数据的访问能力后,AI模型实际上可能拥有非常广泛的用户数字生活信息。
苹果在面向开发者发布的一篇说明中指出,一些开发者正在以可能使用户面临风险的方式使用“完全磁盘访问”,导致应用能够接触用户设备上的大量内容,而用户本人可能并没有充分了解这种权限究竟意味着什么。
因此,苹果计划从未来开始增加新的控制措施。对于那些确实需要这种“非同寻常级别”访问权限的应用,用户将需要进行更加明确的操作才能授予权限。苹果希望通过提高授权门槛和强化提示,让用户在做出决定之前更加清楚地了解应用能够访问哪些数据。
这一变化发生在一系列与Mac端AI代理安全性有关的事件之后。
近期,Meta推出的Mac版AI代理Muse引发了一起隐私争议。有记者Jason Aten声称,Muse能够读取他的私人信息,而他认为自己并没有向应用授予相应权限。Meta随后否认Muse能够在没有用户授权的情况下读取Messages中的内容,并表示Mac版Muse的Messages功能完全采取主动选择加入的方式,用户必须同时开启“完全磁盘访问”和Messages连接器,Muse才能读取相关内容。
Meta方面还解释称,Muse读取Messages需要经过多个应用层和macOS系统层面的权限步骤,即使应用本身存在漏洞,也无法绕过这些系统保护。不过,相关争议仍然引发了外界对于桌面AI代理权限边界的关注。
苹果此次宣布调整权限控制,并不意味着认定Muse确实绕过了macOS的安全机制,而是反映出苹果正在从操作系统层面重新评估AI代理带来的新风险。
事实上,这并不是苹果第一次针对AI代理重新设计安全机制。在今年的WWDC中,苹果已经展示了面向Xcode和AI编码代理的新安全架构。新的机制允许代理在更受限制的环境中访问项目文件,当代理尝试读取或写入文件时,由系统层面的机制根据预先设定的策略决定是否允许操作;如果需要用户授权,则由系统明确提出请求。
与此同时,近期也曾出现涉及Mac版ChatGPT的安全漏洞报道。据报道,该应用曾存在可能导致攻击者获取敏感数据的漏洞。虽然具体漏洞机制与“完全磁盘访问”并不完全相同,但这些事件共同说明,当AI应用从传统聊天软件转变为能够直接操作电脑的“代理”之后,传统应用权限体系面临的风险正在发生变化。
AI代理与普通应用最大的区别之一,是它们不仅能够执行一次性的操作,还可以根据上下文连续完成任务。例如,用户可以让代理读取文件、整理信息、修改文档、查询邮件或消息,再根据结果继续执行下一步操作。在权限范围足够大的情况下,这意味着一个AI代理可能在用户没有逐项干预的情况下连续访问和处理大量个人数据。
苹果因此特别强调,随着AI代理变得更加自主和强大,“完全磁盘访问”所带来的风险也会显著增加。苹果表示,其目标并不是阻止用户向AI应用授予广泛权限,而是确保真正希望这样做的用户能够通过非常明确的操作完成授权,并充分理解自己正在承担的数据隐私风险。
这一变化也说明,AI代理正在推动操作系统的安全模型发生新的变化。过去,系统安全主要关注的是某个应用能否访问某个文件、摄像头或麦克风,而未来的重点可能进一步转向“一个能够自主行动的AI系统究竟可以代表用户做什么”。
对于苹果而言,这意味着macOS需要在AI代理的便利性与系统安全性之间建立新的权限边界。随着越来越多AI产品开始直接进入桌面操作系统,如何让代理拥有完成复杂任务所需的能力,同时又避免一次授权导致整个个人数字环境暴露,正在成为操作系统厂商必须解决的新问题。