一支来自香港科技大学(广州)和香港理工大学的研究团队近日公布了一项引发关注的安全研究成果。研究人员开发出一种名为“InjectEave”的新型电磁侧信道攻击技术,能够在不破解蓝牙、不入侵手机、也不接触目标网络的情况下,从最远30米外恢复耳机中播放的音频内容,甚至能够隔墙完成窃听。
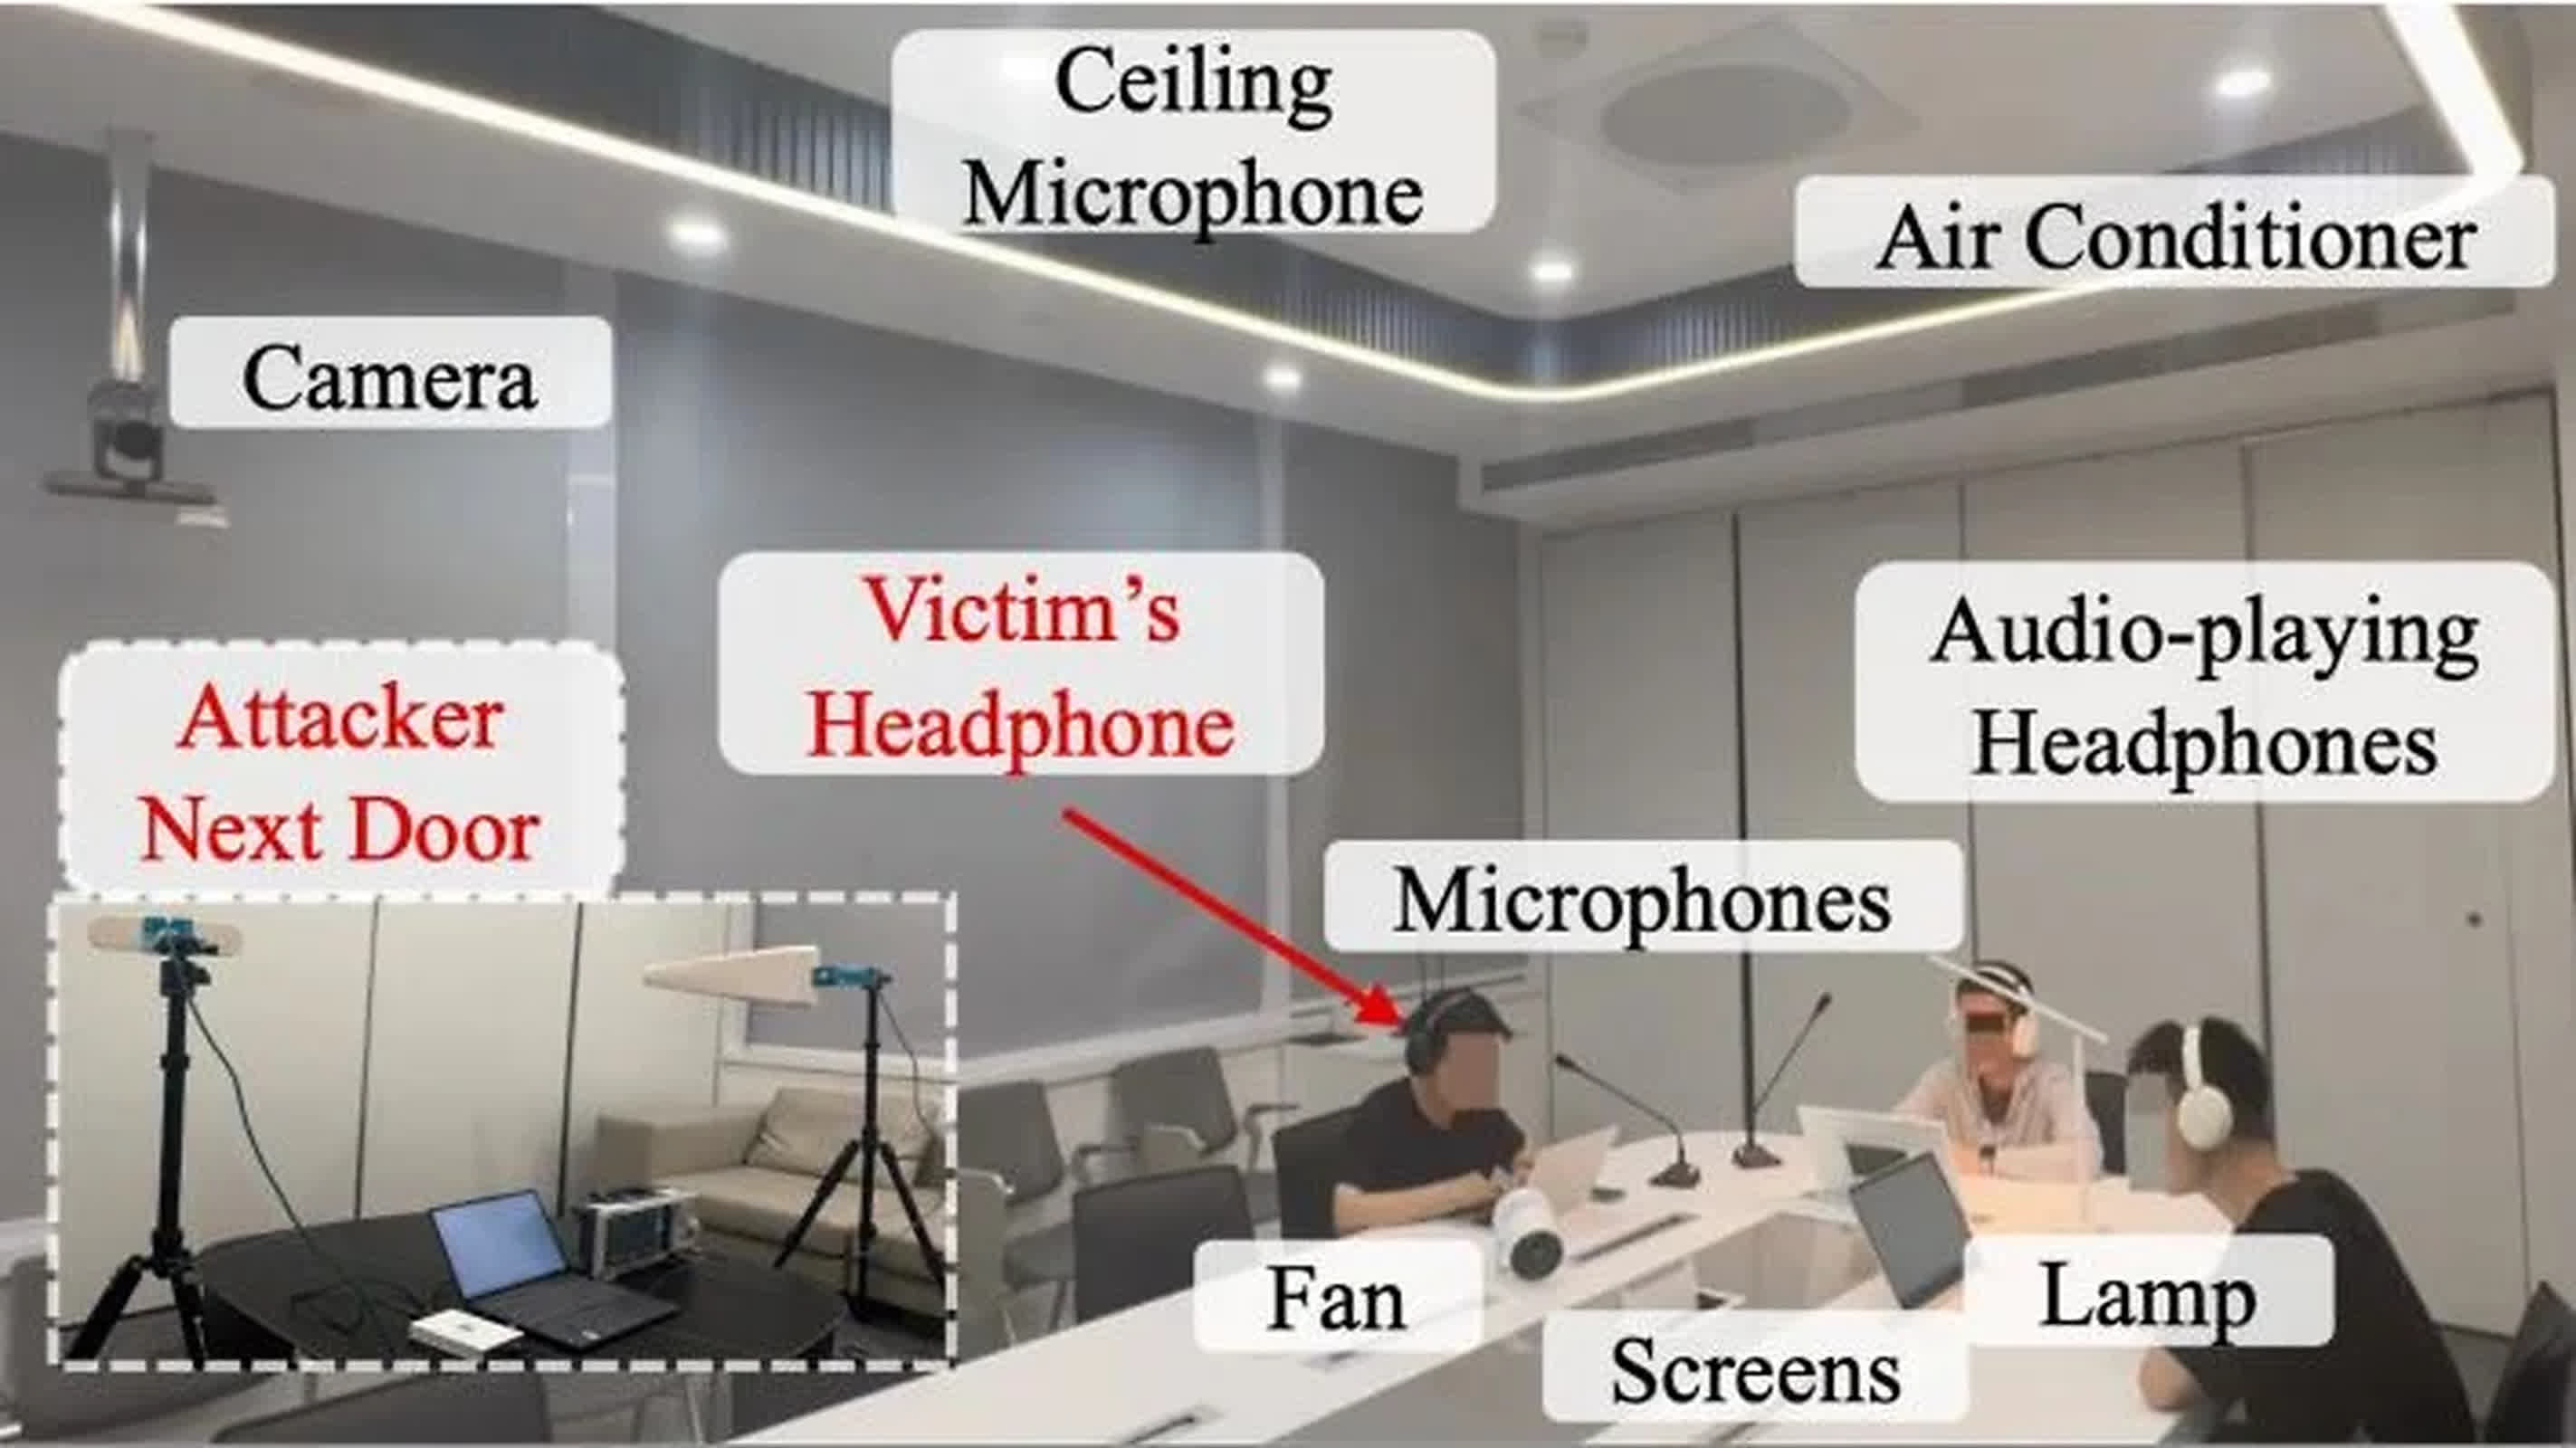
研究团队已在USENIX Security 2026会议上发布相关论文。与传统依赖被动接收电子设备电磁泄漏信号的方法不同,InjectEave采用主动干预策略,通过向目标设备发射特定频率的电磁信号,引导设备内部产生可被远距离接收的泄漏信息。
长期以来,利用电磁泄漏获取敏感信息一直是信息安全领域的重要研究方向。过去已有研究证明,可以通过分析显示器、键盘等设备产生的微弱电磁信号还原部分信息。然而,音频信号本身频率较低,泄漏强度非常有限,在现实环境中往往会被噪声掩盖,因此传统方式很难实现有效远程监听。
InjectEave选择绕过这一限制。攻击过程中,研究人员向目标设备发送0至9兆赫范围内的无线电信号。该信号会与设备内部的非线性电子元件发生相互作用,包括放大器、模数转换器、电源转换器以及开关MOSFET等常见组件。
这些元件会将外部注入信号与设备正在处理的音频信号进行混合,从而生成一种新的电磁辐射形式。随后,攻击者便可利用接收设备捕获这些经过调制的信号,并通过分析和解调过程重新恢复音频内容。
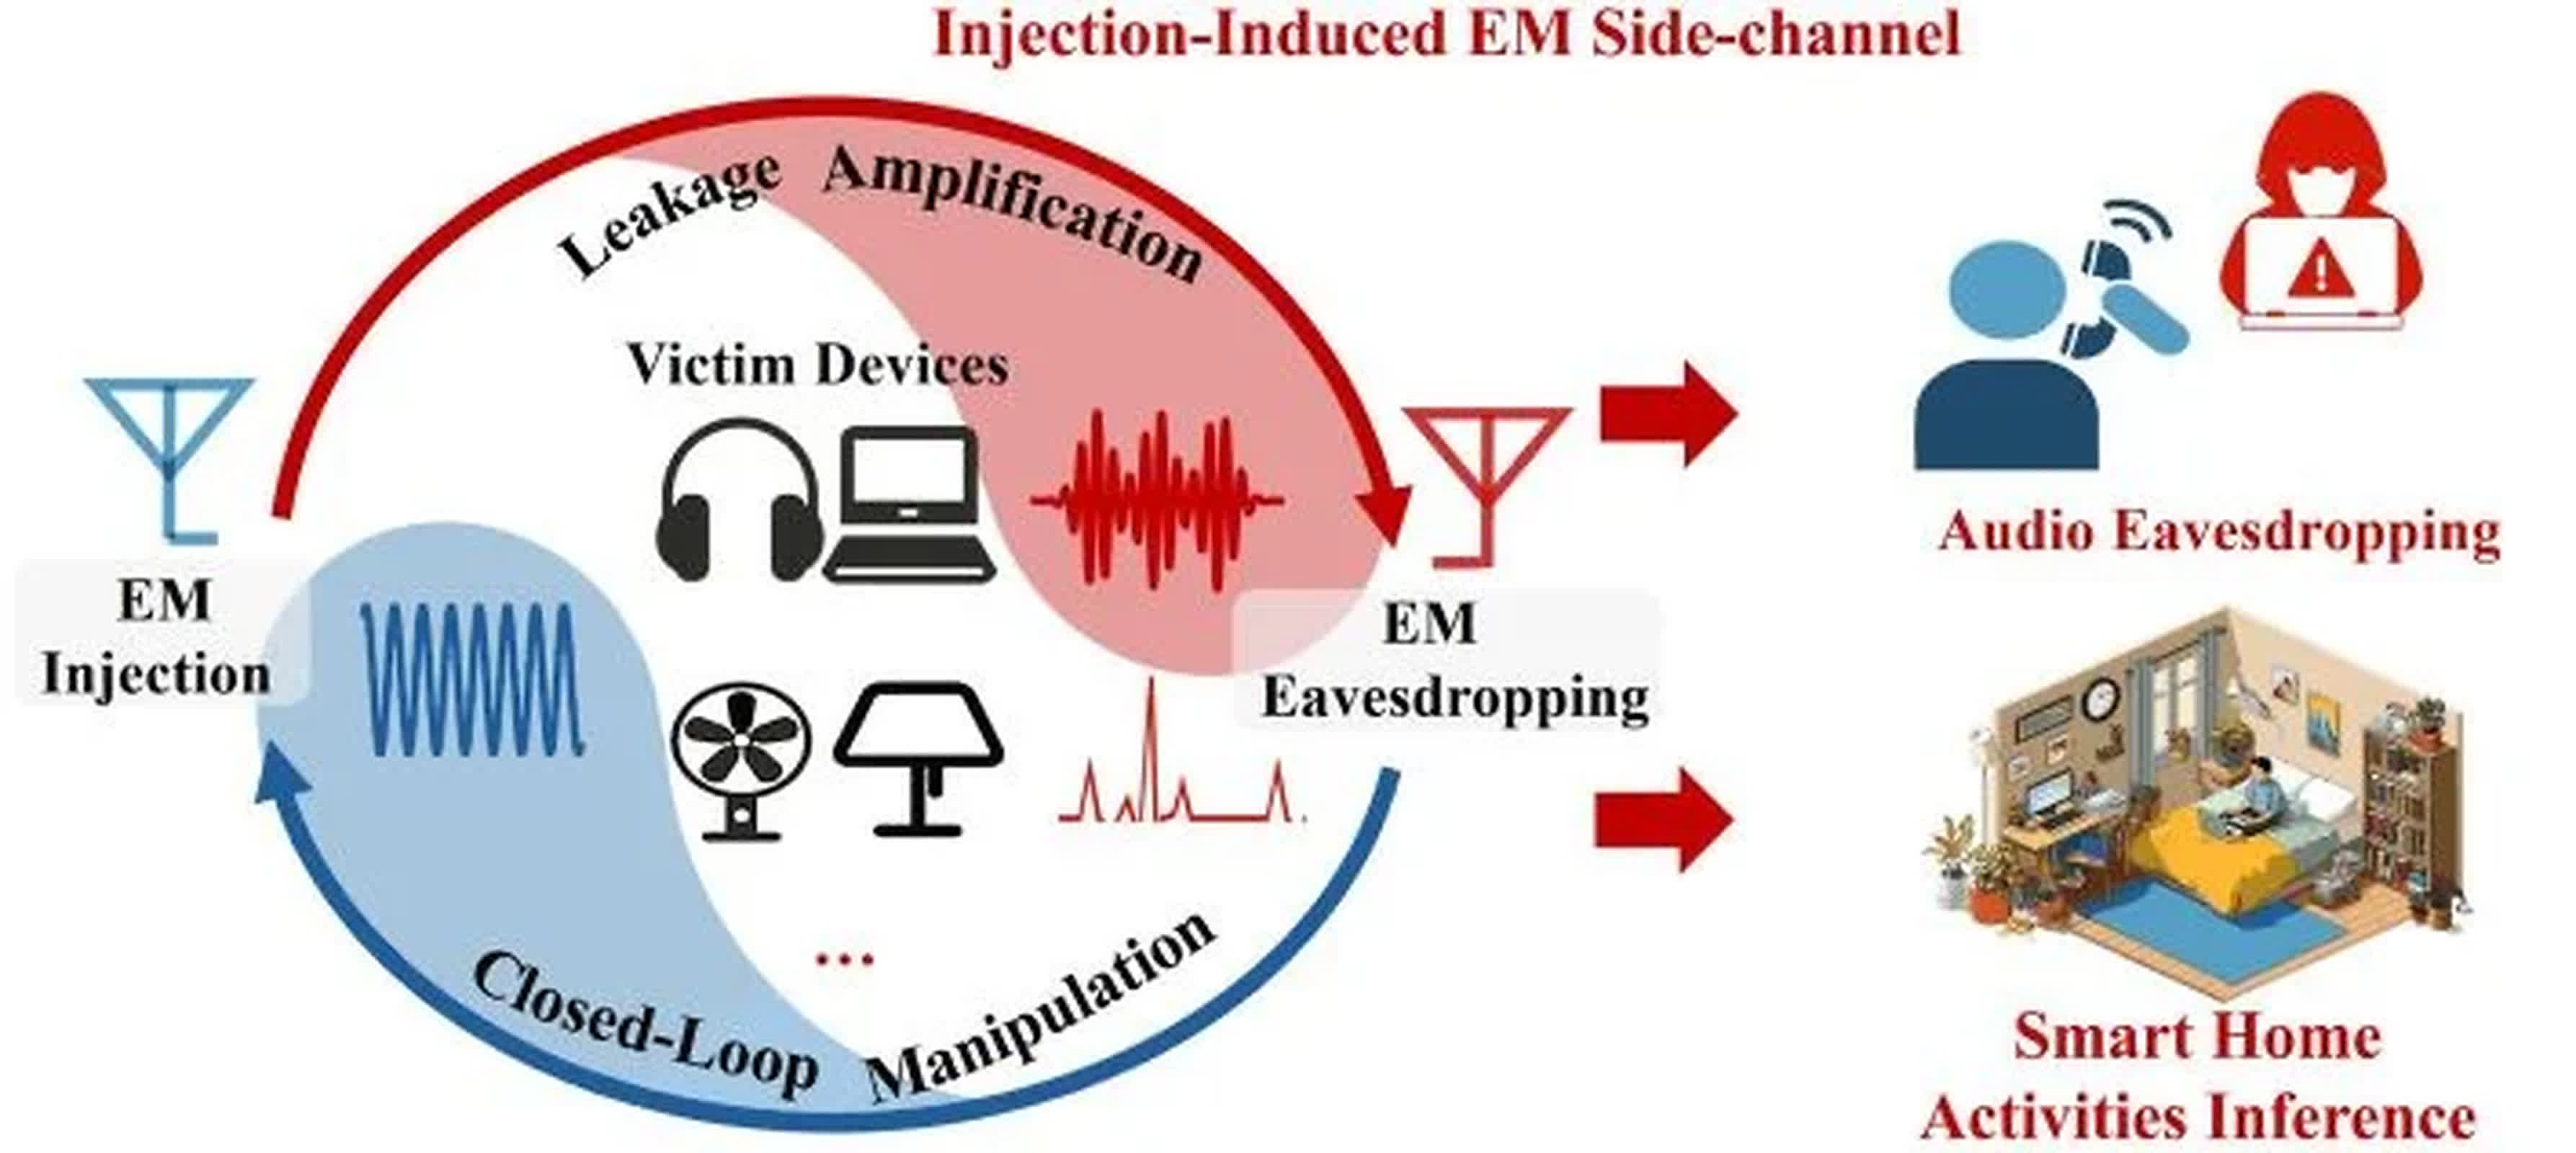
为了验证技术可行性,研究团队分别测试了11款商业产品,包括索尼、苹果、惠普、飞利浦等品牌的有线耳机和无线耳机,同时还测试了VoIP电话、智能风扇以及智能灯具等设备。
实验结果显示,大多数设备在两米以上距离仍然能够受到攻击影响。不同产品的有效窃听距离通常位于1米至6米之间,但在增加射频功率放大器后,研究人员成功从30米外恢复耳机中的语音内容,并实现了隔墙监听。
值得注意的是,这种攻击方式并不依赖于蓝牙协议或无线网络本身。因此,即使耳机使用加密通信,其加密机制也无法阻止这类物理层面的信息泄漏。
研究人员强调,InjectEave利用的是电子设备内部模拟电路的物理特性,而非软件漏洞。攻击者不需要控制手机、电脑、网络连接或耳机固件,只需在目标附近部署商业化无线电设备即可开展攻击。
整个实验系统由商用软件定义无线电设备USRP B210、无线天线、频谱分析仪以及笔记本电脑组成。所有设备均能够公开购买,不属于军用或实验室专属器材。
不过,研究团队同时指出,30米窃听距离是在特定实验条件下实现的最佳结果,并不意味着所有设备都能在相同距离下被成功监听。实际效果会受到目标硬件结构、环境电磁噪声、障碍物材质、信号强度以及接收系统性能等因素影响。
研究表明,玻璃、木材甚至部分混凝土墙体对攻击效果影响有限,因此通过普通办公室和酒店房间隔墙获取音频信息在实验环境中是可行的。
针对这一问题,研究人员建议设备制造商未来加强硬件层面的防护措施,包括改进电路设计、增加电磁屏蔽结构、优化滤波系统以及减少非线性元件产生的意外信号混合现象。
然而研究团队也承认,由于相关电子元件广泛存在于现代消费电子产品中,要彻底消除这类风险并不容易。
业内人士认为,这项研究再次提醒人们,信息安全并不仅仅存在于软件和网络层面。即便加密协议本身足够安全,电子设备仍可能通过意想不到的物理途径泄露信息。随着攻击技术不断发展,未来围绕电磁侧信道安全的研究和防御工作可能将受到更多关注。