Google宣布暂停其开源软件漏洞奖励计划(OSS VRP)中的产品漏洞提交通道,原因是大量由人工智能生成的无效漏洞报告持续涌入,给负责审核的工程师和开源维护者带来巨大压力。根据Google10月1日发布的通知,这项暂停措施已正式生效,公司预计将在重新调整相关机制后,于2027年第一季度提供进一步更新。
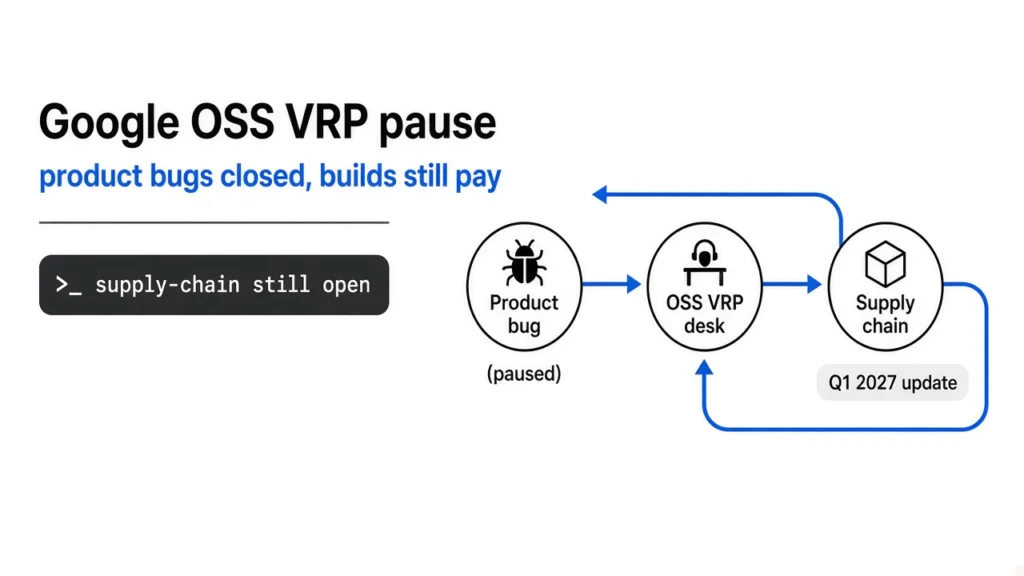
OSS VRP是Google针对开源生态设立的安全奖励计划,旨在鼓励独立研究人员发现并负责任地披露安全漏洞。在该项目中,产品漏洞类别主要涵盖Google公开代码仓库中的代码缺陷、逻辑错误以及设计漏洞等问题。
Google表示,此次暂停仅针对产品漏洞提交类别,不影响10月1日之前已经提交的报告。同时,OSS VRP中的供应链安全报告仍将继续接受提交。对于部分影响Google云产品的代码仓库漏洞,公司仍可能通过Cloud VRP渠道继续接收相关报告。
据了解,传统漏洞研究往往需要研究人员投入大量时间分析代码、验证问题并编写完整的技术报告。然而随着大型语言模型和自动化漏洞挖掘工具迅速普及,生成漏洞报告的门槛被大幅降低。越来越多用户开始利用AI自动扫描代码并批量生成漏洞提交内容。
问题在于,大量此类报告并不具备实际价值。许多报告虽然声称发现了安全缺陷,但经过人工审查后发现要么属于模型“幻觉”,要么根本不存在可被利用的漏洞。由于所有报告仍需要安全团队逐一核查,大量时间被消耗在验证错误信息上,而非处理真实存在的关键安全问题。
业内人士指出,这类现象已经在开源社区和安全行业中逐渐蔓延。随着生成式AI工具能够快速生成看似专业的技术分析,漏洞赏金计划正面临前所未有的筛选压力。原本依靠人工专业能力完成的漏洞研究工作,如今被大量低质量自动化提交所稀释。
Google工程师和开源项目维护者据称已经被数以千计的无效报告所困扰。一些报告结构完整、描述详尽,但经过验证后发现并不存在真实漏洞。维护团队不得不投入大量精力排查这些错误信息,从而延误真正安全问题的处理进度。
事实上,类似情况并非首次出现。此前Linux社区也曾因大量AI生成的错误漏洞报告而面临压力,部分维护者公开表示,他们不得不花费越来越多时间处理不存在的问题,而不是修复真实缺陷。一些项目甚至因此调整了相关工作流程。
安全研究领域人士认为,此次事件反映出生成式AI带来的新挑战。虽然人工智能确实能够帮助研究人员发现潜在问题,但如果缺乏充分验证机制,大规模自动化报告同样可能对安全生态造成负担。
Google表示,在重新设计相关审核和提交流程期间,研究人员可以继续参与其他漏洞奖励项目。公司希望通过新的机制平衡人工智能辅助研究与报告质量之间的关系,从而在未来恢复相关计划的正常运行。