微软近日正式发布LiteBox 0.1,这是其开源安全项目LiteBox的首个正式版本。该项目由微软工程师及其他参与者共同开发,目标是利用Rust语言和Linux虚拟化安全技术,构建一种专门用于应用程序沙箱隔离的Library OS。
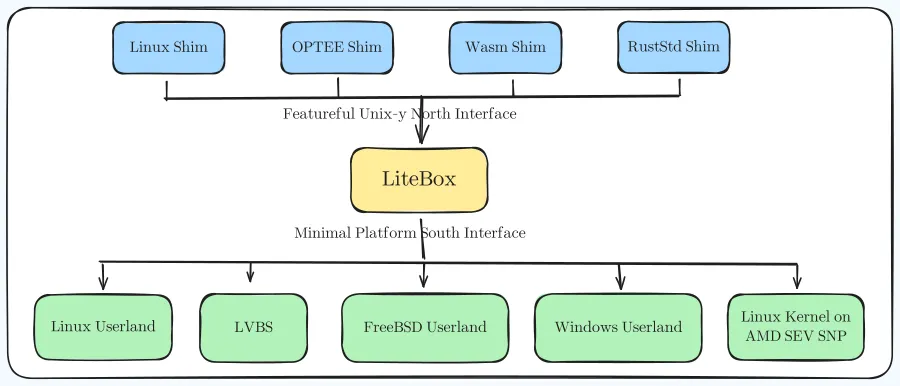
LiteBox最早于2026年2月公开亮相。当时微软将其描述为一种以安全性为核心的Library OS,其设计目标并不是取代传统操作系统,而是作为位于应用程序与普通操作系统内核之间的安全隔离层,为需要运行不可信代码或高风险应用的环境提供额外保护。
与传统虚拟机相比,LiteBox更加关注沙箱化应用场景。它可以利用Linux虚拟化相关的安全机制,在硬件虚拟化支持下建立隔离环境,从而让应用程序运行在更加受限制的执行空间中。
LiteBox的另一个核心特点是使用Rust进行开发。Rust能够通过编译期内存安全机制减少缓冲区溢出、释放后使用以及其他常见内存安全漏洞,这对于一个负责隔离和保护其他程序的底层安全组件尤其重要。
微软此前展示的设计中,LiteBox可以利用Linux Virtualization Based Security,也就是基于Linux虚拟化的安全机制,让LiteBox充当一个安全内核,并通过虚拟化硬件保护正常运行的Guest Kernel。
这种架构带来的一个重要优势,是LiteBox并不局限于单一操作系统环境。微软设想它可以用于在Linux上隔离运行Linux应用,也可以用于在Windows环境中安全运行Linux程序,同时还能够服务于其他对程序隔离和安全性要求较高的场景。
从架构角度来看,LiteBox更接近一种“库操作系统”而不是完整意义上的传统操作系统。Library OS通常不会提供一个包含大量通用功能的大型操作系统环境,而是根据特定应用的需求提供尽可能精简的系统组件。这样可以减少运行环境的攻击面,同时降低需要维护和保护的代码规模。
对于沙箱而言,这一点尤其重要。一个传统应用运行时往往需要依赖大量操作系统服务和系统组件,而LiteBox希望只提供应用真正需要的部分能力,并将其余系统资源隔离在沙箱之外。
LiteBox 0.1目前仍然属于非常早期的版本。微软此次发布的首个版本并没有提供大量详细的更新说明,公司表示,未来的版本将提供更加完整的变更日志。这意味着0.1版本更重要的意义在于确认项目已经进入正式的版本发布阶段,而不是意味着LiteBox已经成为成熟的生产级安全平台。
微软此前公开LiteBox时,项目代码就已经采用开源方式进行开发。首个正式版本的推出也表明微软仍在持续推进这一项目,而并非像一些实验性开源项目一样在最初公开后停止更新。
LiteBox的潜在应用范围非常广泛。随着软件供应链攻击、恶意代码、第三方插件以及人工智能生成代码越来越普遍,将不完全可信的程序放进独立沙箱中执行已经成为重要的安全策略。
尤其是在AI时代,应用程序可能需要自动执行由模型生成或来自互联网的代码。如果能够在一个由虚拟化技术保护的精简运行环境中执行这些程序,即使程序本身存在漏洞或者包含恶意行为,也可以尽可能限制其访问宿主系统的能力。
从这个角度来看,LiteBox并不只是微软针对Linux社区推出的又一个开源项目,而可能成为微软未来安全计算体系中的一个底层组成部分。它所采用的Rust、虚拟化和Library OS设计,也与当前操作系统安全领域减少攻击面、加强隔离和提高内存安全性的整体趋势相吻合。
不过,目前还不能把LiteBox视为已经可以替代Docker、虚拟机或其他成熟沙箱技术的产品。它仍处于早期开发阶段,实际性能、兼容性、安全边界以及生产环境中的可靠性,都需要随着后续版本和实际应用进一步验证。
微软此次发布LiteBox 0.1的最大意义,是证明这个项目在首次公开之后仍然保持活跃开发,并正式迈出了版本化发布的一步。随着后续功能不断完善,LiteBox能否发展成一个真正具有广泛应用价值的安全隔离基础设施,将成为值得持续关注的方向。
了解更多: