“黑日本公司,已经成一项运动了”前几天,Reddit 上有个老哥发了这么一句感慨。起因是他刷到一页日本新闻,全都是“XX 公司被黑客攻击,数据可能泄露”。
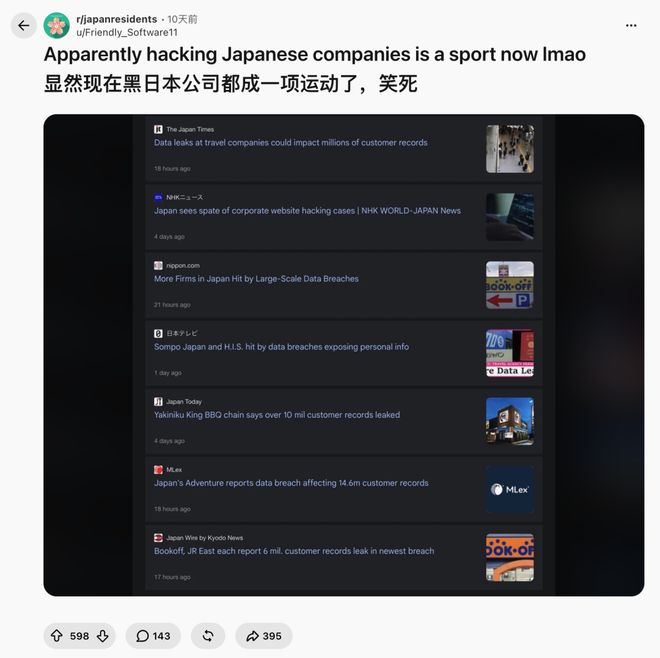
比如 10 月 5 号,连锁烤肉店“烧肉 King”道歉,说自家 App 有 1078 万多条会员信息可能泄漏;
四天后,订机票酒店的 Skyticket 立马跟上,说俺也有 1464 万条信息可能泄露;
同一天,二手书巨头 Bookoff 也说可能有 643 万条数据外泄。
短短 4 天,就有三家公司 3000 万条会员信息存在泄露风险。
而这,还只是冰山一角。
根据时事通信社和安全厂商 CS2 汇总,从 9 月 25 日到 10 月 9 日,日本已有十几家知名企业和机构宣布被黑客入侵、数据疑似泄露。
好好好,现在鞠躬道歉都得组团了……
面对这场声势浩大的“黑客运动”,日本官房长官只能表示还不清楚事件之间有无关联;而警察厅的攻击手法调查,据说要到 2027 年 3 月才出结果。
不是哥们儿,真到那会纪录片都出第二季了吧。
看到这你可能好奇,怎么突然这么一大波黑客入侵企业爆发呢?
要世超暴论,背后肯定是AI。
虽然官方还没调查出来黑客有没有用 AI,但趋势已经很明显了:
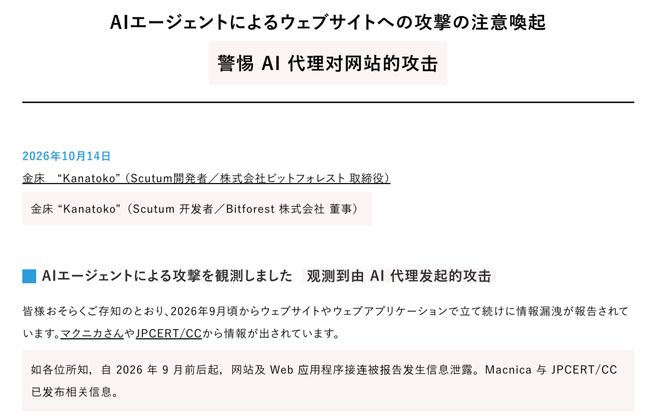
日本警方之前就抓过好几个拿 ChatGPT 入侵日企的青少年;10 月 14 日日本安全公司 Scutum 也发文实锤,至少有 3 个 IP 正在用 AI Agent 攻击日本企业网站,其中一个 IP 在 8 小时内丝滑切换了十几种黑客工具。
可问题又来了,AI 黑客满世界都是,怎么偏偏逮着日本企业往死里薅呢?
不好意思,这锅一半都得日本人自己背。
首先,很多日本企业的 IT 基础设施老旧,安全管理也长期落后。
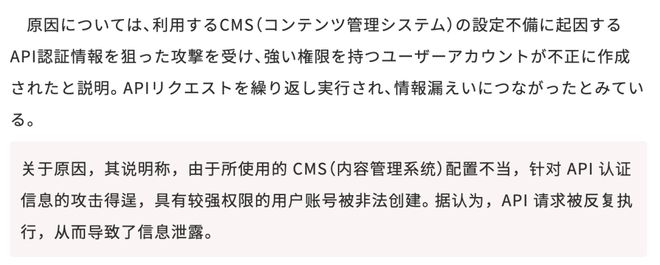
9 月 28 日,漫画界扛把子集英社宣布被黑,原因是旗下博主管理系统的 CMS 配置错误。CMS 就是网站的内容后台,它留了个专门口子给程序对接用,本来要先核对身份再放行,结果设置出错了,黑客绕过检查给自己开了个管理员级别的账号。
就好比写字楼的门禁办卡机设置错了,本来只有物业能办卡,结果路人站过去刷一下,就给自己办了张全楼通行卡。
日本警察厅统计,今年上半年就有 123 起勒索软件案,创下有统计以来的最高纪录,而一半受害者的突破口都是 VPN 设备。
说实话,如果你用过日本网站,对这个结果不会意外。
那股扑面而来的千禧年气息,总能让人恍惚间以为穿越了回二十年前。
说直白点就是:企业的 IT 技术和意识,非常落后……
日本气象厅官网
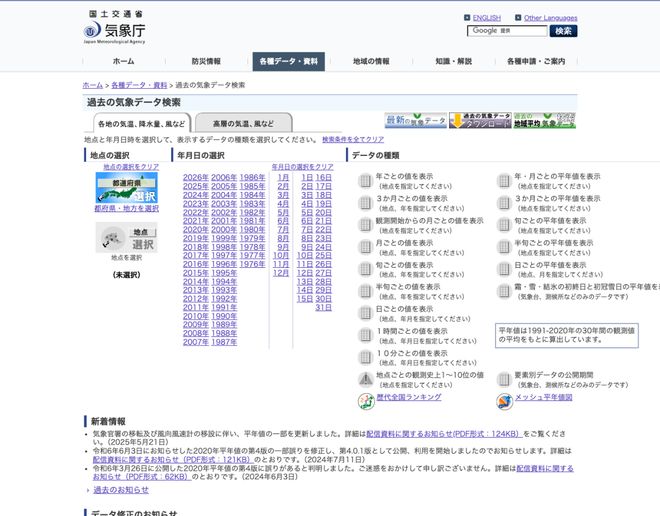
有网友吐槽 2026 年了,日本很多网站的密码还不准用 *、!、: 等特殊字符,长度限制在 8 到 12 位,生怕黑客暴力破解时算力不够用;
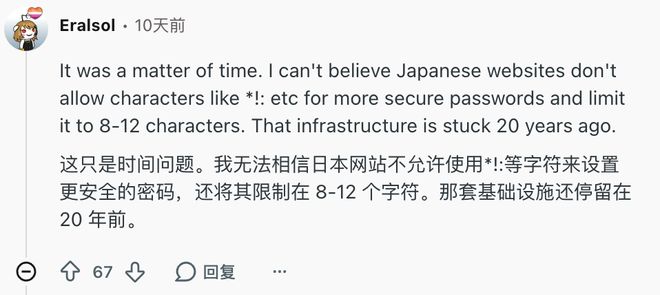
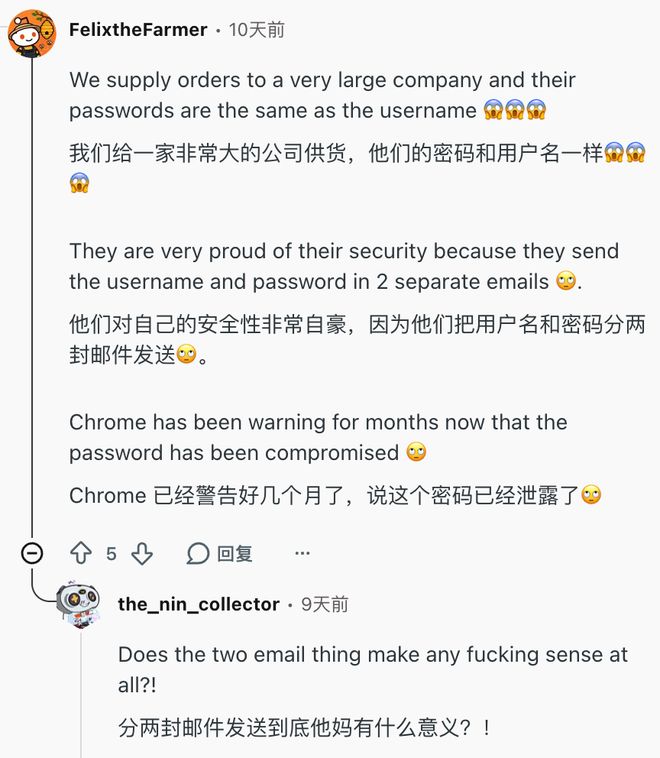
还有人说有些大公司的密码和用户名一模一样,而且至今迷恋一种“PPAP”古老仪式,就是先给你发一封加密 ZIP 压缩包邮件,紧接着再发第二封邮件,把解压密码明文发给你。
这 TM 和把钥匙压在门口脚垫下,再贴张纸条“钥匙在脚垫下”有什么区别啊啊?
也有人说,某家制造业公司死活不肯升级 ERP 系统(企业管理软件),让员工在虚拟机里接着用 Windows 7,但 Win7 早在 2020 年就停止安全更新了啊……
看到这你可能会觉得困惑:日本不是科技强国吗?
日本强的是制造业,像汽车、相机、游戏机都能卖到全球;但软件系统,尤其企业自己内部用的 IT 系统,几乎都交给了外包公司。
之前日本信息处理推进机构发过一组白皮书。
在美国,65.4% 的 IT 人才受雇于各大用户企业(比如银行、零售商、制造厂自己养的技术团队),只有 34.6% 在外包 IT 公司。
但日本完全是反过来的。
2015 年,日本有 72% 的 IT 人员在外包 IT 公司;到了 2020 年,这个比例是 73.6%,还能涨?!
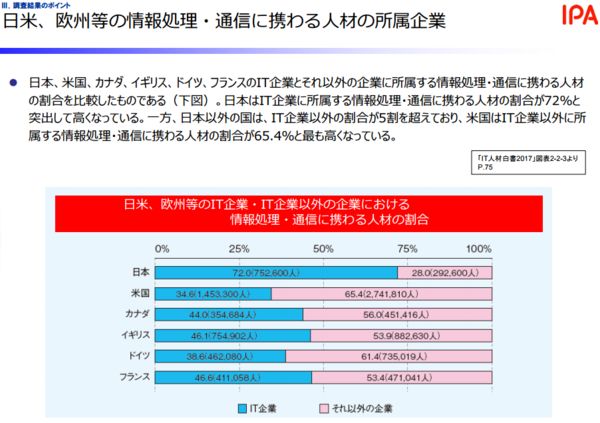
这意味着:绝大多数日本传统大企业,内部几乎没有研发和运维能力。
这种信息不对称和繁琐的对接流程,造成企业在 IT 维护方面极其落后,几乎就是“能用就别动啦”。
那这种大环境下,奇葩的密码规则和配置错误就不奇怪了。
更关键的是,这种全员外包的模式,在供应链攻击面前就是一个超级连环雷:只要一家底层外包商被黑客攻破,那它身上的大企业客户就会像多米诺骨牌一样,一个接一个倒。
比如 10 月 5 日到 6 日,大和证券、西铁城前后脚宣布数据可能泄露,就是因为给他们提供客服系统的同一家外包商 被端了。
卡拉 OK 巨头 Big Echo 872 万条信息可能泄露,也是由于外包商一名员工的电脑中了病毒。
按理说日本企业 IT 这么老旧、安全管理这么落后,早该出事了,为啥偏偏是现在才集中爆雷呢?
世超觉得是 AI 模型的能力又上升了一个台阶。
以前,黑客们压根没那么多精力去一家家企业破解,哥们费老劲肯定是想吃点好的吧?很多企业就这么靠“性价比低”撑到了今天。
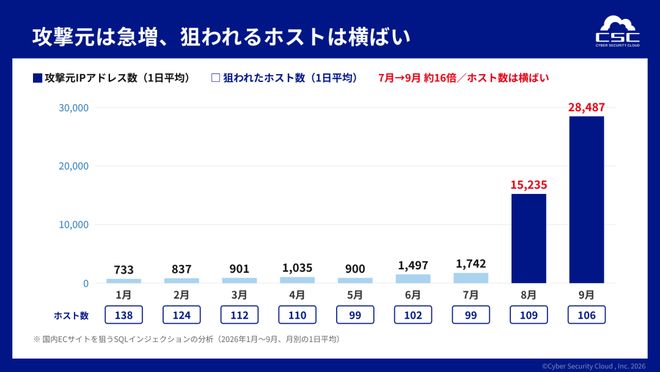
但AI一来,谁跟你俩性价比?黑客多打一家的边际成本几乎为零。
而且,过去那些扫描出漏洞之后的难题,什么利用漏洞,黑入后找哪些数据呀、工具不管用该换哪个,都得黑客坐在电脑前一步步手动操作,一个人一天打不了几家。
但现在这些步骤也能交给 AI Agent 了,AI 可以 24 小时一家接一家试下去。
针对日本电商 SQL 注入攻击,攻击源 IP 数量两月暴涨到 16 倍
其次,AI也把当黑客的门槛砍没了。
以前当黑客要懂底层架构、懂汇编、懂漏洞挖掘;现在你只需要懂怎么跟 AI 聊天,就能拥有一个黑客的身份。
前面说过,日本警方已经抓了不少拿AI作案的赛博未成年。
2025 年 2 月,东京警视厅逮捕了 3 名只有 14 到 16 岁的初高中生。他们用 AI 写了个非法登录程序,登进别人的乐天移动账号,疯狂开通手机卡再转手倒卖。
12 月,日本连锁网咖“快活CLUB”宣布 729 万名会员信息泄露,后来才发现始作俑者是个 17 岁的大阪男高中生,用 ChatGPT 改进了作案程序,作案群里甚至还有个小学六年级的小孩哥。
嗯,AI 实现了科技平权也实现了犯罪平权。
以前你是菜鸡,你只能在键盘上扣 666;现在你是菜鸡,AI 手把手教你写脚本进局子。
一边是AI技术的迅速发展,一边是稀烂的 IT 基础设施。
日本,就这么成了黑客的新手村。
虽然这故事听起来像是个日本限定笑话,但这场运动肯定不会只停留在日本。
大模型行业的进化速度还是太快了:
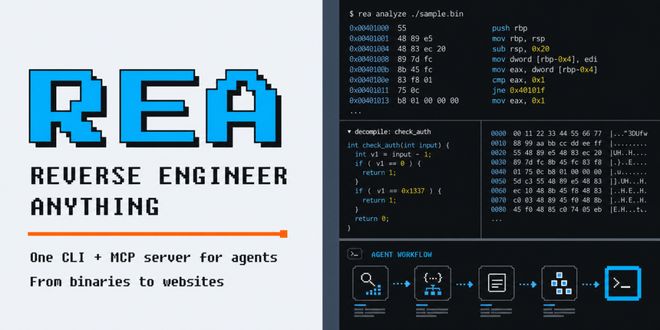
像 10 月初冲上 GitHub 热榜第一的逆向工具 REA,有网友拿它破译了小区门禁 App,还有人半小时就逆向了马桶小程序的蓝牙协议。(详见)。
当普通人花半小时就能破解软件和协议,那以后能不能破解工厂流水线控制端、老家医院的老系统呢?
一旦某天 AI 黑客们在新手村刷满了经验,那下一张被刷爆的地图,就只会是这世上任何一个还心存侥幸、以为没人会注意到的薄弱角落。
毕竟从来没有嫌肉少的猎人,只有还没来得及躲藏的猎物。